Capacitaciones

    Aprende a trabajar con agentes de IA, con la seguridad incluida

    Capacitaciones para personas y para equipos. En todas trabajas con agentes de IA (Claude Code o Codex, a tu elección) y en todas la seguridad informática viene incluida.

    Clases
    En vivo, con material grabado previo
    Herramientas
    Claude Code o Codex
    Seguridad
    Incluida en todos
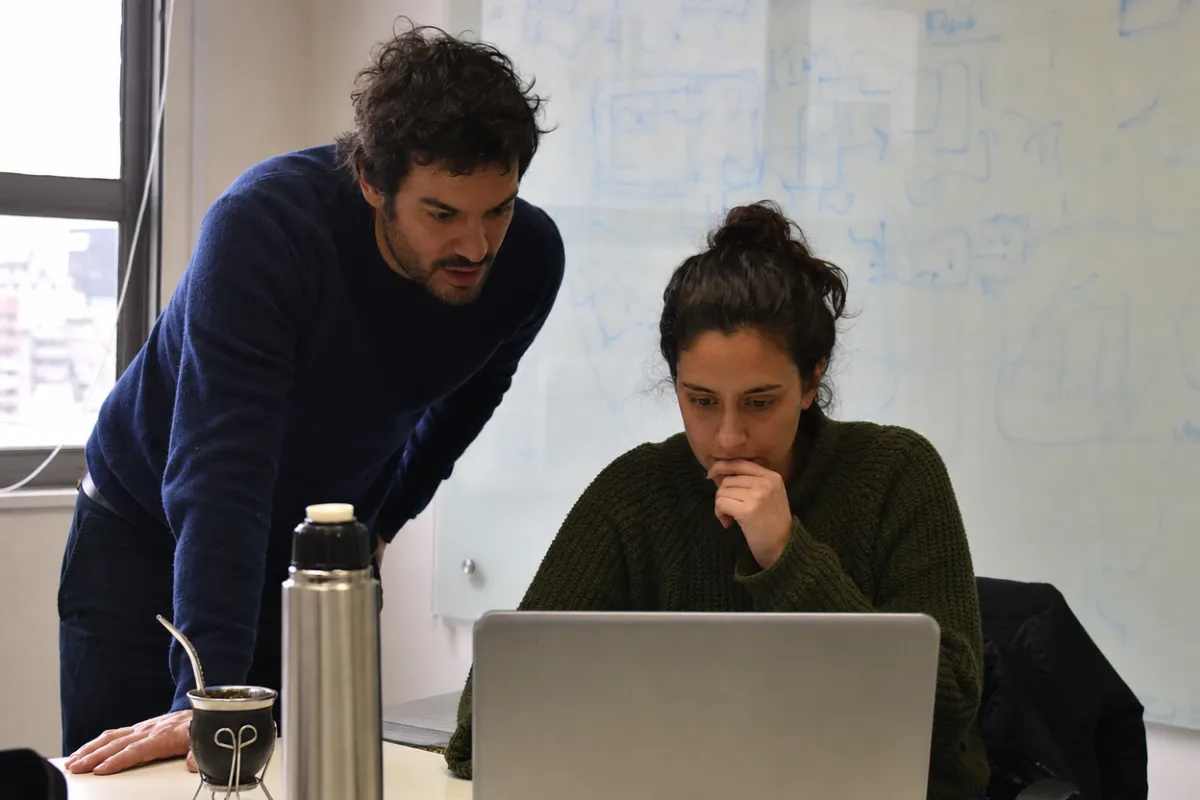
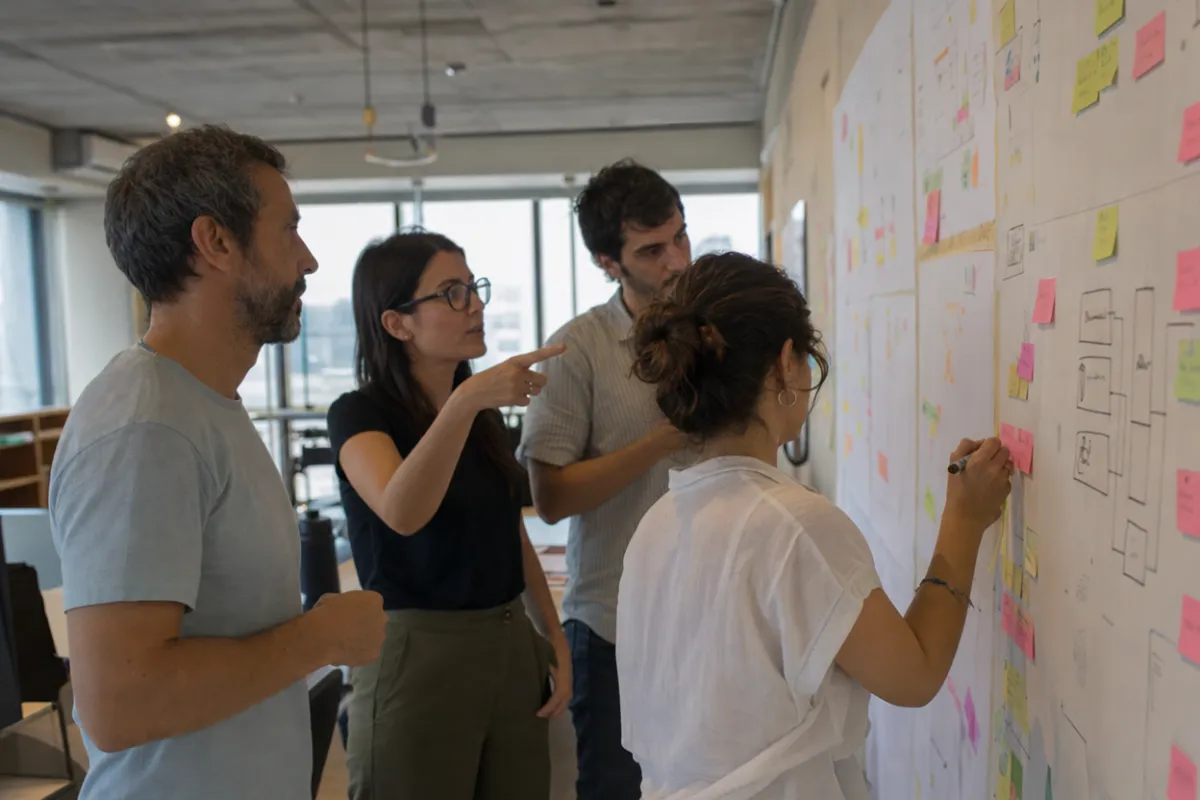
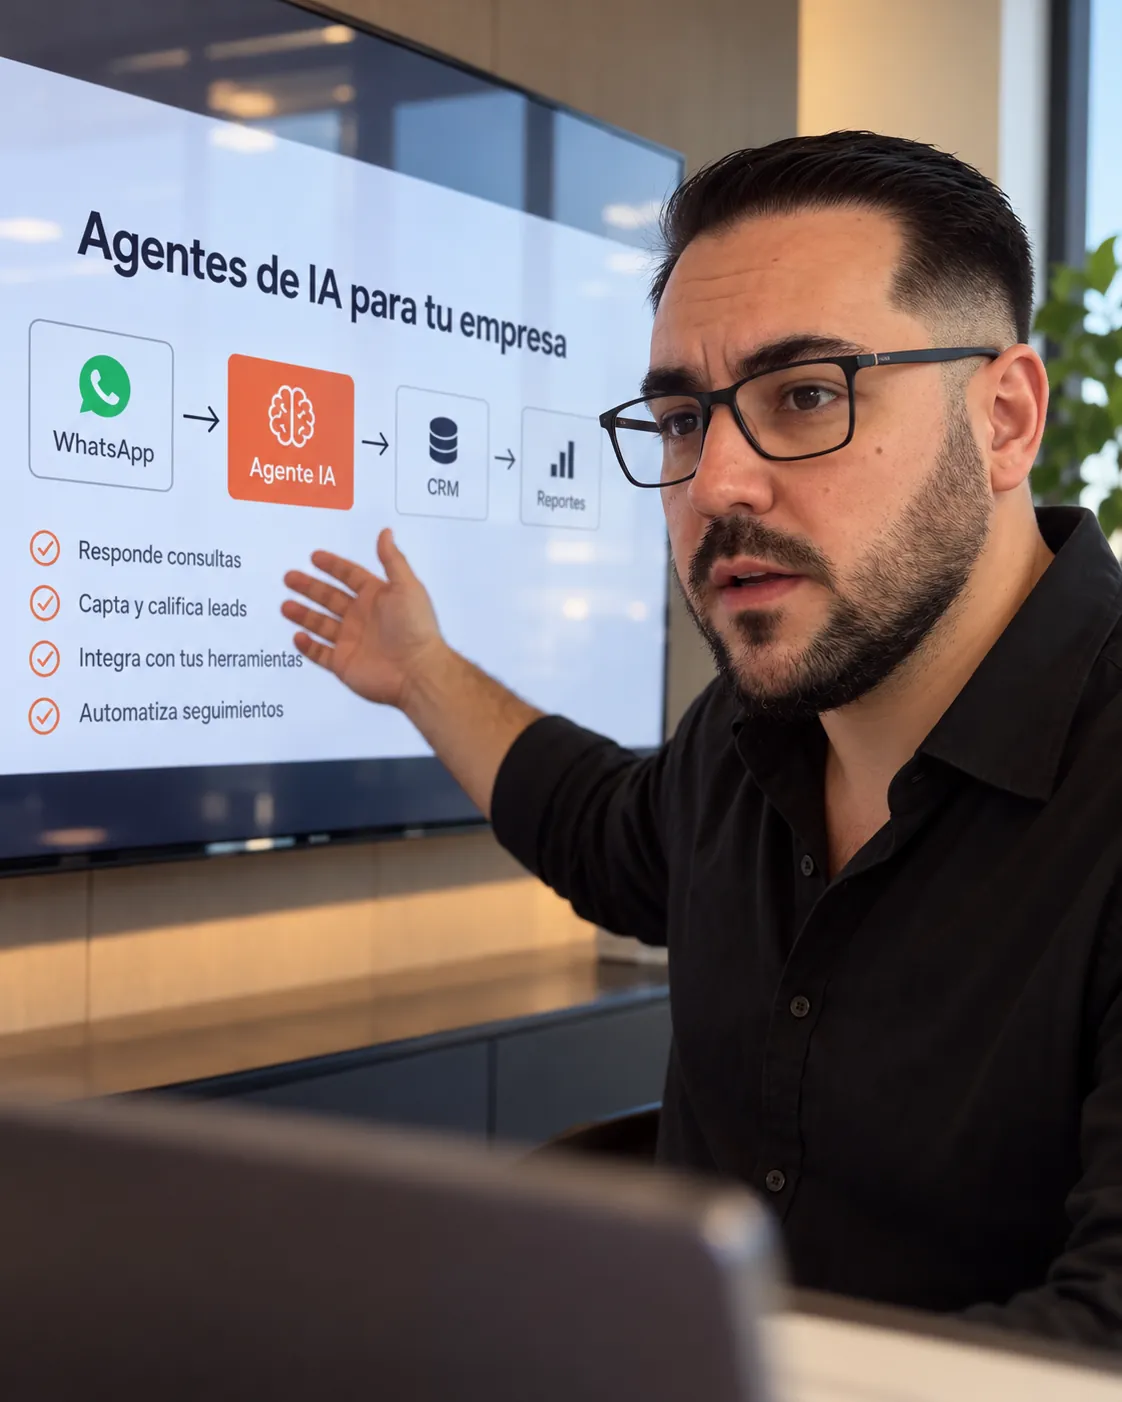
    Julián Bagilet presentando un esquema de agentes de IA a un equipo

    Cómo funciona

    Tres pasos, sin vueltas

    1. Paso 1

      Eliges tu camino

      Capacitaciones para personas o para equipos. Cada una muestra duración, cupos y precio.

    2. Paso 2

      Estudias y practicas antes

      Recibes material grabado antes de cada clase. Lo ves a tu ritmo y practicas con un agente de IA (Claude Code o Codex).

    3. Paso 3

      Clases en vivo de apoyo

      En vivo resolvemos dudas, explicamos lo difícil y enseñamos lo justo sobre tu caso. Cierras con algo verificado por otra persona.

    Para personas

    Capacitaciones para personas

    Grupos chicos, clases en vivo con material grabado previo. Precios en pesos argentinos, vigentes hasta 31 de enero de 2027.

    Mercado Pago

    Cómo pagar: en 3 cuotas sin interés con Mercado Pago, o por transferencia bancaria con 20% de descuento. Cada tarjeta muestra los importes.

    Capacitaciones con la seguridad incluida

    P1Seguridad incluida

    Tu CRM propio con agentes de IA

    En 6 semanas tienes un CRM propio hecho con un agente de IA, probado por otra persona, con permisos que cierran.

    Duración
    6 semanas
    Formato
    En vivo + material grabado · 12 cupos
    Con agentes
    Claude Code o Codex

    Cohorte fundadora

    $ 240.000

    Después:
    $ 360.000
    • Mercado Pago3 cuotas de $ 80.000 sin interés
    • Transfer.$ 192.000 con 20% de descuento
    P1 · Temario

    Tu CRM propio con agentes de IA

    Para quién: Dueños de pyme, profesionales independientes y perfiles semitécnicos que pagan un CRM que no les calza o llevan sus clientes en planillas.

    Cómo trabajan los agentes de IA: Un agente de IA (Claude Code o Codex, el que prefieras) escribe el CRM a partir de tu especificación, cambio por cambio. Tú decides qué se construye y verificas cada resultado antes de seguir.

    Cómo se cursa: Cada semana tienes material grabado para estudiar y practicar antes de la clase. La clase es en vivo y sirve de apoyo: resolvemos dudas, explicamos lo que se complica y enseñamos lo justo. Las clases en vivo no se graban.

    Lo que te llevas

    • Un CRM propio funcionando, con tus reglas de seguimiento.
    • La especificación completa de tu sistema, escrita por ti.
    • Una lista de chequeo para pasar a datos reales con seguridad.
    • Un informe de cierre firmado: qué se verificó y qué no.

    Temario

    1. Semana 1

      Especificar antes de construir

      Defines qué proceso resuelve tu CRM, con qué datos y qué no hará. Aprendes a pedirle cambios al agente de a uno.

      Qué vemos

      • Qué es una especificación: una página donde escribes quién usa el CRM y qué anota, antes de pedir una sola línea de código.
      • Cómo decidir qué no hará tu sistema: dejar fuera la facturación o el chat evita que el primer intento se vuelva inmanejable.
      • Cómo pedir un cambio chico, mirar qué hizo el agente y recién entonces pedir el siguiente, en vez de un pedido gigante.
      • Cómo probar con tres contactos inventados que el cambio hace lo que pediste y no solo lo que el agente dice que hizo.

      Al terminar la semana: Terminas la semana con tu especificación escrita y el primer cambio probado con datos ficticios.

    2. Semana 2

      Modelo de datos y duplicados

      Contactos, oportunidades y seguimientos. Cómo evitar duplicados y datos que se pisan entre sí.

      Qué vemos

      • Qué es un contacto, una oportunidad y un seguimiento, y cómo se relacionan: una persona puede tener varias oportunidades.
      • Por qué aparece dos veces la misma persona y cómo evitarlo: elegir qué dato la identifica, como el correo o el teléfono.
      • Qué pasa cuando dos personas editan el mismo contacto a la vez y qué regla evita perder cambios sin avisar.
      • Cómo importar una planilla vieja con datos ficticios y revisar qué filas quedaron duplicadas o incompletas.

      Al terminar la semana: Terminas la semana con tu modelo de datos funcionando y una importación de prueba sin duplicados.

    3. Semana 3Tramo de seguridad

      Permisos reales: quién ve qué

      Por qué estar logueado no alcanza. Defines quién ve y quién edita cada dato, y compruebas que se cumple del lado del servidor.

      Qué vemos

      • Qué es un permiso: la regla que dice quién puede ver o cambiar cada dato. Iniciar sesión prueba quién eres, no qué te corresponde.
      • Por qué un botón escondido no protege nada: si el servidor acepta el pedido, cualquiera que lo envíe a mano lo logra.
      • Cómo definir roles simples, por ejemplo vendedor que ve solo sus clientes y dueño que ve todos, y dejarlos escritos.
      • Cómo comprobar tus permisos entrando con dos usuarios de prueba y verificando que uno no ve los datos del otro.

      Al terminar la semana: Terminas la semana con tus reglas de permisos escritas y comprobadas del lado del servidor con dos usuarios de prueba.

    4. Semana 4Tramo de seguridad

      Secretos, conexiones y registro

      Las claves quedan fuera del chat y del código. Conectas WhatsApp y formularios, y dejas registro de cada cambio.

      Qué vemos

      • Qué es un secreto, como la clave de WhatsApp o de la base de datos, y por qué pegarlo en el chat con el agente es riesgoso.
      • Dónde guardarlo: en variables fuera del código. Y qué hacer si una clave se filtró: cambiarla ese mismo día.
      • Cómo recibir consultas de un formulario web y de WhatsApp en tu CRM, revisando lo que llega antes de guardarlo.
      • Cómo llevar un registro de cambios con quién, qué y cuándo modificó cada dato, para explicar un error después.

      Al terminar la semana: Terminas la semana con tus claves fuera del código, las conexiones andando con datos de prueba y el registro de cambios activo.

    5. Semana 5Tramo de seguridad

      Copias que se restauran y salida a producción

      Pruebas restaurar una copia, concilias conteos y repasas la lista de chequeo antes de cargar datos reales.

      Qué vemos

      • Cómo se ve una copia de seguridad que nunca se probó: el archivo existe, pero nadie sabe si al restaurarla vuelve todo.
      • Cómo restaurar una copia en un lugar aparte y comparar cuántos contactos, oportunidades y seguimientos hay antes y después.
      • Qué es conciliar: contar los registros de origen y de destino y explicar cada diferencia antes de cargar datos reales.
      • Cómo recorrer la lista de salida: permisos, claves, copias, registro y a quién avisar si algo falla.

      Al terminar la semana: Terminas la semana con una copia restaurada y conciliada, y la lista de chequeo revisada punto por punto.

    6. Semana 6

      Torneo de refutación e informe de cierre

      Otro participante intenta romper tu CRM. Cierras con el informe firmado de lo que se verificó y lo que no.

      Qué vemos

      • Cómo funciona el torneo: otro participante recibe tu CRM de prueba e intenta ver, desde su cuenta, datos que no le corresponden.
      • Cómo leer lo que encontró otra persona sin ponerte a la defensiva: ordenar los hallazgos por gravedad y decidir qué se corrige ya.
      • Cómo corregir con el agente y repetir la misma prueba para confirmar que el problema de verdad desapareció.
      • Cómo redactar el informe de cierre: qué probaste, qué resultado dio y qué queda sin verificar, dicho con honestidad.

      Al terminar la semana: Terminas con tu informe de cierre firmado, con lo verificado y lo pendiente, y un CRM corregido tras el torneo.

    Seguridad incluida en esta capacitación

    • Permisos por usuario comprobados en el servidor, no solo en la pantalla.
    • Claves y contraseñas fuera del chat con el agente y del código.
    • Copias de seguridad que se restauran de verdad, no solo que existen.
    • Datos ficticios hasta la semana 5, y lista de chequeo antes de usar datos reales.
    • Registro de lo que cambió el agente, con una persona que aprueba.

    Lo que no se enseña ni se hace

    • Scraping o compra de bases de contactos, ni envíos masivos sin consentimiento.
    • Saltear los términos de una plataforma ni atacar CRMs ajenos.
    • Facturación fiscal ni datos de salud: esta capacitación no cubre esos casos.

    Requisitos

    No necesitas saber programar. Necesitas una computadora y un plan pago de Claude o de Codex (OpenAI), a tu elección, no incluido en el precio.

    Cohorte fundadora (primera edición, 12 cupos). Precio de lista posterior. Valores en pesos argentinos.

    P2Seguridad incluida

    Programar con agentes de IA como un equipo senior

    Armas tu sistema de trabajo con agentes: memoria, reglas y revisores. Y aprendes a comprobar lo que el agente dice que hizo.

    Duración
    4 semanas
    Formato
    En vivo + material grabado · 15 cupos
    Con agentes
    Claude Code o Codex

    P2 · Temario

    Programar con agentes de IA como un equipo senior

    Para quién: Programadores junior y semisenior, freelancers técnicos y fundadores técnicos que ya usan un agente de programación y quieren llevarlo a producción sin sustos.

    Cómo trabajan los agentes de IA: Trabajas con Claude Code o Codex sobre tu propio repositorio. El agente propone y escribe; tú defines las reglas, lo haces revisar por otro agente y verificas el cambio real.

    Cómo se cursa: Cada semana tienes material grabado para estudiar y practicar antes de la clase. La clase es en vivo y sirve de apoyo: resolvemos dudas, explicamos lo que se complica y enseñamos lo justo. Las clases en vivo no se graban.

    Lo que te llevas

    • Tu sistema de trabajo con el agente: memoria externa, reglas y revisores.
    • Una lista de chequeo de seguridad de tu flujo: secretos, permisos y paquetes.
    • Una auditoría cruzada de tu repositorio, hecha por otro participante.
    • El hábito de verificar el cambio real, no el resumen del agente.

    Temario

    1. Semana 1

      Memoria externa y reglas

      Separas el mecanismo del conocimiento. Armas notas, un índice y un arranque de sesión liviano para que el agente no empiece ciego.

      Qué vemos

      • Por qué el agente empieza cada sesión sin recordar nada y cómo una carpeta de notas le devuelve el contexto de tu proyecto.
      • La diferencia entre mecanismo (cómo se guarda y se carga la memoria) y conocimiento (lo que sabes de tu proyecto).
      • Cómo escribir reglas cortas y comprobables, como "no toques las migraciones sin avisarme", en vez de párrafos vagos.
      • Cómo armar un arranque liviano: un índice de pocas líneas que apunta a las notas, para no gastar el espacio del agente.

      Al terminar la semana: Terminas la semana con tu memoria externa funcionando, con índice y reglas, y probada en una sesión nueva del agente.

    2. Semana 2

      Verificar, no creer

      Revisores que no construyeron lo que revisan. Comparas el cambio real contra lo que el agente dijo: cerrado no es hecho.

      Qué vemos

      • Qué significa que cerrado no es hecho: el agente dice que arregló algo, pero nadie corrió la prueba ni abrió la pantalla.
      • Por qué el revisor debe ser otro agente con otras instrucciones: quien construyó tiende a confirmar su propio trabajo.
      • Cómo comparar los archivos realmente cambiados con el resumen del agente y detectar cambios que no pediste o que faltan.
      • Cómo escribir un criterio de aceptación antes de pedir el cambio, para que verificar no dependa de una opinión.

      Al terminar la semana: Terminas la semana con un revisor configurado y un cambio real verificado contra su criterio, no contra el resumen.

    3. Semana 3Tramo de seguridad

      Permisos del agente y cadena de suministro

      Limitas lo que puede hacer el agente y sus conectores. Usas un escáner de secretos antes de cada commit y eliges paquetes con criterio.

      Qué vemos

      • Qué puede hacer un agente en tu computadora: leer archivos, ejecutar comandos, tocar bases. Cómo darle solo lo que necesita cada tarea.
      • Qué es un conector y por qué darle acceso de lectura es muy distinto a darle acceso de escritura.
      • Cómo funciona un escáner de secretos que mira cada commit y frena la subida si encuentra una clave pegada en el código.
      • Qué es la cadena de suministro: paquetes con nombre casi igual al verdadero. Cómo revisar autor, antigüedad y origen antes de instalar.

      Al terminar la semana: Terminas la semana con permisos mínimos configurados, el escáner de secretos activo y tu criterio para elegir paquetes escrito.

    4. Semana 4

      Lo determinístico no se delega

      Qué decide el código y qué redacta el modelo. Haces el pre-mortem de tu proyecto y la auditoría cruzada entre participantes.

      Qué vemos

      • Qué decide el código y qué redacta el modelo: un precio o un permiso se programan, el borrador de un mail lo escribe la IA.
      • Cómo encontrar en tu proyecto lugares donde el modelo decide algo que debería resolver una regla fija.
      • Qué es un pre-mortem: imaginar que el proyecto falló dentro de unos meses y listar los motivos antes de que ocurra.
      • Cómo funciona la auditoría cruzada: otro participante revisa tu repositorio con tu lista de chequeo y tú revisas el suyo.

      Al terminar la semana: Terminas con el pre-mortem de tu proyecto, la auditoría cruzada hecha y una lista corta de lo que se corrige primero.

    Seguridad incluida en esta capacitación

    • Permisos mínimos para el agente y para los conectores que le das.
    • Escáner de secretos antes de cada commit, para que una clave no llegue al historial.
    • Criterio para elegir paquetes y servidores de herramientas sin caer en uno falso.
    • Casos públicos documentados de ataques a la cadena de suministro, explicados desde la defensa.
    • Una persona aprueba lo que no tiene vuelta atrás.

    Lo que no se enseña ni se hace

    • Agentes sobre sistemas o cuentas ajenas.
    • Cómo evadir los términos de un proveedor.
    • Promesas de hacerlo todo diez veces más rápido.

    Requisitos

    Necesitas experiencia previa programando y trabajar sobre un repositorio propio. Hace falta un plan pago de Claude o de Codex (OpenAI), no incluido en el precio.

    Cohorte fundadora (primera edición, 15 cupos). Precio de lista posterior. Valores en pesos argentinos.

    Capacitaciones de seguridad informática

    P3Seguridad

    Rompe tu propio agente: laboratorio de seguridad de IA

    Construyes un agente, lo atacas en un laboratorio aislado y sales con un informe de qué resistía antes y después, con números.

    Duración
    4 semanas
    Formato
    En vivo + material grabado · 15 cupos
    Con agentes
    Claude Code o Codex

    P3 · Temario

    Rompe tu propio agente: laboratorio de seguridad de IA

    Para quién: Quienes construyen bots o agentes de IA: programadores, implementadores de automatización y estudios chicos. Si tu bot habla con clientes, esta capacitación es para ti.

    Cómo trabajan los agentes de IA: Claude Code o Codex te ayudan a construir tu agente, a armar las pruebas y a corregir cada falla. Tú decides las defensas y verificas con cada repetición que de verdad funcionan.

    Cómo se cursa: Cada semana tienes material grabado para estudiar y practicar antes de la clase. La clase es en vivo y sirve de apoyo: resolvemos dudas, explicamos lo que se complica y enseñamos lo justo. Las clases en vivo no se graban.

    Lo que te llevas

    • Un agente propio con defensas en capas y probado.
    • Una batería de pruebas adversariales que puedes reutilizar.
    • Un informe antes y después, con números, de lo que resistía y lo que no.
    • Vocabulario y marcos de referencia para hablar de seguridad de IA.

    Temario

    1. Semana 1Tramo de seguridad

      Superficies de ataque de un agente

      Entrada directa, documentos, mails, historial, herramientas, fuga de instrucciones y gasto. Marcos OWASP y la tríada: datos privados, contenido no confiable y canal de salida.

      Qué vemos

      • Por dónde puede fallar un agente: alguien le escribe directo, o esconde órdenes en un documento, un mail o una página que el agente lee.
      • Qué son la fuga de instrucciones y el gasto descontrolado: que el agente cuente sus reglas internas o consuma todo tu presupuesto.
      • La tríada: si tu agente tiene datos privados, lee contenido no confiable y puede enviar algo hacia afuera, las tres juntas son el riesgo.
      • Qué es OWASP: listas públicas de riesgos que dan un vocabulario común para describir lo que encuentres en tu propio agente.

      Al terminar la semana: Terminas la semana con el mapa de superficies de ataque de tu agente y la tríada revisada punto por punto.

    2. Semana 2Tramo de seguridad

      Defensa en capas

      Topes, guardas de entrada y de salida, confirmación verificada en el código y permisos mínimos. La IA redacta; el código decide.

      Qué vemos

      • Qué es un tope: un máximo de mensajes, de gasto y de acciones por persona, para que un abuso no salga caro.
      • Guardas de entrada y de salida: revisar lo que llega al agente y lo que está por salir, como un dato de otra persona.
      • Por qué la confirmación debe verificarse en el código: un "sí" escrito en el chat no vale si el código no comprueba quién lo dijo.
      • Permisos mínimos: darle al agente solo las herramientas que necesita, para que un error o un engaño tenga poco alcance.

      Al terminar la semana: Terminas la semana con tu agente protegido con topes, guardas y confirmaciones verificadas en el código, listo para probar.

    3. Semana 3Tramo de seguridad

      Baterías de pruebas adversariales

      Armas y corres cientos de conversaciones de prueba contra tu agente, las clasificas y las repites tras cada arreglo.

      Qué vemos

      • Cómo escribir casos de prueba como conversaciones: un pedido normal, uno confuso y otro que intenta sacar a tu agente de su tarea.
      • Cómo correr muchas conversaciones automáticas en el laboratorio y guardar los resultados en una tabla.
      • Cómo clasificar cada resultado en resistió, resistió a medias o falló, con un criterio escrito antes de correr.
      • Por qué repetir la misma batería tras cada arreglo: una corrección puede romper otra defensa sin que lo notes.

      Al terminar la semana: Terminas la semana con una batería de pruebas reutilizable y la primera medición de cuánto resistía tu agente.

    4. Semana 4Tramo de seguridad

      Torneo e informe antes y después

      Los participantes prueban los agentes de sus compañeros en el laboratorio. Cierras con tu informe y sus números.

      Qué vemos

      • Cómo funciona el torneo: cada participante prueba los agentes de sus compañeros solo dentro del laboratorio y bajo el código de conducta.
      • Cómo recibir un hallazgo ajeno: reproducirlo, entender la causa y decidir si se corrige el código, los topes o las instrucciones.
      • Cómo medir antes y después con la misma batería y mostrar qué mejoró, qué empeoró y qué sigue abierto.
      • Cómo contar el resultado a una persona no técnica: qué riesgo existía, qué se hizo y qué riesgo queda.

      Al terminar la semana: Terminas con tu informe antes y después, con los números de tu batería y una lista honesta de lo que sigue abierto.

    Seguridad incluida en esta capacitación

    • Todo corre en un laboratorio aislado, sin datos reales y con credenciales que vencen.
    • Código de conducta firmado al inscribirte: ningún ejercicio apunta a sistemas de terceros.
    • Defensa en capas: lo importante lo decide el código, no el texto de instrucciones.
    • Cada arreglo se vuelve a probar con la misma batería, para saber si mejoró de verdad.
    • Las pruebas corren solo contra el laboratorio o contra tu propio agente.

    Lo que no se enseña ni se hace

    • Instrucciones de evasión listas para copiar.
    • Extraer las instrucciones de agentes o bots ajenos.
    • Investigar a personas o empresas reales: las pruebas son solo contra el laboratorio o tu propio agente.

    Requisitos

    Hacen falta conocimientos técnicos básicos. Se necesita un plan pago de Claude o de Codex (OpenAI), no incluido; el laboratorio incluye su propio consumo de IA hasta un tope por participante.

    Cohorte fundadora (primera edición, 15 cupos). Precio de lista posterior. Valores en pesos argentinos.

    P4Seguridad

    Seguridad informática para profesionales y pymes, con un agente de guardia

    Revisas tus propias cuentas, claves, copias, correo y sitio web con un agente de IA, y quedas con una guardia semanal que se repite sola.

    Duración
    4 semanas
    Formato
    En vivo + material grabado · 15 cupos
    Con agentes
    Claude Code o Codex

    P4 · Temario

    Seguridad informática para profesionales y pymes, con un agente de guardia

    Para quién: Profesionales independientes y pymes sin área de sistemas que quieren proteger su trabajo sin volverse expertos en seguridad.

    Cómo trabajan los agentes de IA: Un agente de IA (Claude Code o Codex) revisa una lista de chequeo sobre tus propias cuentas y te reporta lo que encuentra. Una persona, tú, lee el informe y aprueba cada cambio.

    Cómo se cursa: Cada semana tienes material grabado para estudiar y practicar antes de la clase. La clase es en vivo y sirve de apoyo: resolvemos dudas, explicamos lo que se complica y enseñamos lo justo. Las clases en vivo no se graban.

    Lo que te llevas

    • Un inventario de tus cuentas, claves y accesos, con lo urgente marcado.
    • Doble factor y copias de seguridad probadas en tus cuentas más importantes.
    • Una rutina semanal de guardia: el agente revisa y reporta, tú apruebas.
    • Un plan simple por si algo sale mal: a quién avisar y qué hacer primero.

    Temario

    1. Semana 1Tramo de seguridad

      Inventario de cuentas, claves y accesos

      Con el agente listas tus cuentas y quién tiene acceso a qué. Pasas a un gestor de claves y activas el doble factor donde falta.

      Qué vemos

      • Cómo armar un inventario simple: una tabla con cada cuenta, quién tiene acceso, si tiene doble factor y cuándo cambió su clave.
      • Qué es un gestor de claves y por qué una clave distinta por servicio evita que un sitio filtrado abra todos los demás.
      • Qué es el doble factor y cuál conviene: una app de códigos o una llave física resiste mejor que un mensaje de texto.
      • Cómo darle al agente solo el inventario, sin contraseñas, para que te marque lo urgente sin ver tus claves.

      Al terminar la semana: Terminas la semana con tu inventario completo, un gestor de claves en uso y doble factor activo en tus cuentas más importantes.

    2. Semana 2Tramo de seguridad

      Correo, sitio web y copias de seguridad

      Revisas la configuración de tu correo y tu sitio web, y pruebas que tus copias se puedan restaurar de verdad.

      Qué vemos

      • Cómo comprobar que nadie pueda enviar correos haciéndose pasar por tu dominio, mirando los registros que lo impiden, explicados sin jerga.
      • Qué revisar en un sitio web: certificado vigente, actualizaciones pendientes y usuarios administradores que ya no deberían existir.
      • Cómo se ve una copia de seguridad que nunca se probó, y cómo restaurar una carpeta en un lugar aparte para comprobarla.
      • Cómo anotar cada hallazgo con su urgencia, para arreglar primero lo que más riesgo tiene.

      Al terminar la semana: Terminas la semana con tu correo y tu sitio revisados, una copia restaurada de prueba y una lista de arreglos ordenada por urgencia.

    3. Semana 3Tramo de seguridad

      Estafas con IA: voz, video y phishing

      Reconoces mensajes, llamadas y videos falsos. Armas la defensa: palabra clave familiar o del equipo y verificación por otro canal antes de mover dinero.

      Qué vemos

      • Cómo funciona una voz clonada: con unos segundos de audio público alguien puede imitar a un familiar o a tu jefe pidiendo dinero con urgencia.
      • Cómo reconocer un phishing actual: mensajes bien escritos, con tu nombre y tono de apuro, que te llevan a una página que imita la real.
      • Qué es una palabra clave familiar o del equipo y cómo acordarla para confirmar la identidad ante un pedido raro.
      • La regla de verificar por otro canal: si te piden dinero o claves, cortas y llamas tú al número que ya tenías.

      Al terminar la semana: Terminas la semana con tu palabra clave acordada y tu regla escrita de verificación antes de mover dinero o dar un dato.

    4. Semana 4Tramo de seguridad

      Tu agente de guardia semanal

      Dejas armada la lista de chequeo semanal. El agente la recorre y reporta, tú apruebas, y practicas la respuesta ante un incidente.

      Qué vemos

      • Cómo escribir la lista de chequeo semanal con preguntas cortas, como si hubo inicios de sesión raros o si alguna copia falló.
      • Cómo pedirle al agente que la recorra con acceso de lectura y te entregue un informe corto, con lo urgente arriba.
      • Cómo aprobar o rechazar cada cambio que propone el agente, y por qué nunca lo dejas aplicar solo.
      • Qué hacer ante un incidente: a quién avisar, qué cambiar primero (claves, sesiones abiertas) y cómo practicarlo con un simulacro.

      Al terminar la semana: Terminas con tu guardia semanal armada, un primer informe leído y aprobado por ti, y tu plan de incidente practicado una vez.

    Seguridad incluida en esta capacitación

    • Claves únicas en un gestor y doble factor en tus cuentas clave.
    • Copias de seguridad que se prueban restaurando, no solo se programan.
    • Defensa contra voz clonada, video falso y phishing: palabra clave y verificación por otro canal.
    • El agente solo recibe acceso de lectura a lo que revisa, y nunca tus contraseñas.
    • Una persona aprueba cualquier cambio antes de que se haga.

    Lo que no se enseña ni se hace

    • Revisar, probar o entrar a cuentas y sistemas que no son tuyos.
    • Clonar la voz o el rostro de personas reales, ni siquiera como demostración.
    • Armar mensajes de engaño: las estafas se explican solo desde la defensa.

    Requisitos

    No necesitas saber programar. Necesitas una computadora, acceso de administrador a tus propias cuentas y un plan pago de Claude o de Codex (OpenAI), no incluido en el precio.

    Cohorte fundadora (primera edición, 15 cupos). Precio de lista posterior. Valores en pesos argentinos.

    P5Seguridad

    Revisión de seguridad de código con agentes de IA

    Revisas tu propio código y tus dependencias con agentes de IA, y sales con chequeos automáticos que corren antes de cada publicación.

    Duración
    4 semanas
    Formato
    En vivo + material grabado · 15 cupos
    Con agentes
    Claude Code o Codex

    P5 · Temario

    Revisión de seguridad de código con agentes de IA

    Para quién: Programadores que publican su propio código y quieren encontrar fallas de seguridad antes de que las encuentre otra persona.

    Cómo trabajan los agentes de IA: Claude Code o Codex recorren tu repositorio y marcan hallazgos. Un segundo agente y otra persona los revisan por separado; tú decides qué se corrige y compruebas que el arreglo funciona.

    Cómo se cursa: Cada semana tienes material grabado para estudiar y practicar antes de la clase. La clase es en vivo y sirve de apoyo: resolvemos dudas, explicamos lo que se complica y enseñamos lo justo. Las clases en vivo no se graban.

    Lo que te llevas

    • Un informe de hallazgos de tu propio repositorio, ordenado por gravedad.
    • Secretos filtrados encontrados, rotados y bloqueados para que no vuelvan.
    • Reglas de acceso a datos y dependencias revisadas y corregidas.
    • Chequeos automáticos que corren antes de publicar.

    Temario

    1. Semana 1Tramo de seguridad

      Secretos filtrados y configuración

      Buscas claves en el código y en el historial, las rotas y bloqueas su regreso. Revisas la configuración de cada entorno.

      Qué vemos

      • Cómo una clave termina en el código: un archivo de prueba subido sin querer queda en el historial aunque después lo borres.
      • Cómo buscar secretos en el código actual y en todo el historial con una herramienta, y qué hacer con cada hallazgo.
      • Por qué borrar la clave del archivo no alcanza: hay que rotarla, es decir, invalidarla y crear otra nueva.
      • Cómo bloquear que vuelva a pasar y revisar la configuración de cada entorno para que pruebas y producción no compartan claves.

      Al terminar la semana: Terminas la semana con tus secretos expuestos rotados, un bloqueo que evita que vuelvan y la configuración de entornos revisada.

    2. Semana 2Tramo de seguridad

      Permisos y reglas de acceso a datos

      Compruebas que cada usuario vea solo lo suyo, del lado del servidor. Revisas las reglas de acceso a la base de datos.

      Qué vemos

      • Qué es un acceso mal controlado: un usuario cambia el número en la dirección y ve el pedido de otra persona.
      • Por qué la regla debe vivir en el servidor o en la base de datos: ocultar un dato en pantalla no impide pedirlo.
      • Cómo leer las reglas de acceso de tu base de datos y detectar una que deja ver todas las filas a cualquier usuario.
      • Cómo probar con dos cuentas tuyas que cada una ve solo lo propio, y dejar esa prueba escrita para repetirla.

      Al terminar la semana: Terminas la semana con tus reglas de acceso revisadas y corregidas, y una prueba con dos cuentas que puedes repetir.

    3. Semana 3Tramo de seguridad

      Dependencias, paquetes sospechosos y entradas

      Auditas paquetes y versiones, detectas los dudosos y revisas qué datos entran sin validarse.

      Qué vemos

      • Qué es una dependencia y por qué tu proyecto confía en muchos paquetes de terceros que no escribiste.
      • Cómo detectar un paquete sospechoso: nombre casi igual a uno famoso, publicado hace poco, sin repositorio claro o que ejecuta código al instalarse.
      • Cómo auditar versiones con las herramientas del gestor de paquetes y decidir cuándo actualizar, fijar o quitar una dependencia.
      • Qué es una entrada sin validar: un campo de formulario, un archivo subido o un parámetro de la dirección que tu código usa sin controlar.

      Al terminar la semana: Terminas la semana con tus dependencias auditadas, los paquetes dudosos resueltos y una lista de las entradas que faltan validar.

    4. Semana 4Tramo de seguridad

      Revisor independiente y chequeos automáticos

      Otro agente y otra persona revisan tu trabajo. Dejas chequeos automáticos que corren antes de cada publicación.

      Qué vemos

      • Por qué quien construye no debería aprobar: otro agente con otras instrucciones revisa y una persona lee su informe.
      • Cómo ordenar los hallazgos por gravedad e impacto, y distinguir un falso positivo de un problema real.
      • Cómo dejar chequeos automáticos que corren antes de publicar: escáner de secretos, auditoría de paquetes y pruebas de permisos.
      • Cómo lograr que un chequeo que falla frene la publicación y avise con un mensaje claro de qué arreglar.

      Al terminar la semana: Terminas con el informe final de tu repositorio y chequeos automáticos funcionando antes de cada publicación.

    Seguridad incluida en esta capacitación

    • Búsqueda de secretos en el código y en el historial, con rotación de lo expuesto.
    • Reglas de acceso a datos comprobadas desde el servidor, no solo desde la pantalla.
    • Revisión de dependencias y paquetes sospechosos antes de instalarlos.
    • Entradas sin validar: dónde entran datos de afuera y cómo se controlan.
    • Revisión cruzada: el agente que construye no es el que aprueba.

    Lo que no se enseña ni se hace

    • Probar o buscar fallas en código, servicios o sistemas ajenos.
    • Armar ataques ni explotar fallas: se encuentran y se cierran en tu propio código.
    • Saltear los términos de un proveedor o plataforma.

    Requisitos

    Necesitas experiencia previa programando y un repositorio propio para revisar. Hace falta un plan pago de Claude o de Codex (OpenAI), no incluido en el precio.

    Cohorte fundadora (primera edición, 15 cupos). Precio de lista posterior. Valores en pesos argentinos.

    Para equipos

    Capacitaciones para equipos

    Trabajamos sobre el caso real de tu equipo. Precios en pesos argentinos, vigentes hasta 31 de enero de 2027.

    Programas con la seguridad incluida

    E3Seguridad incluida

    Procesos primero, IA después: relevamiento y automatización con candados

    Tu equipo releva sus procesos, decide qué automatizar, qué asistir y qué no tocar, y pone en marcha un piloto con candados.

    Duración
    5 semanas con piloto
    Formato
    Hasta 12 participantes
    Con agentes
    Claude Code o Codex

    E3 · Temario

    Procesos primero, IA después: relevamiento y automatización con candados

    Para quién: Administración, cobranza, atención al cliente y ventas de pymes con operación repetitiva, incluyendo a quienes hacen las tareas, no solo a la dirección.

    Cómo trabajan los agentes de IA: Los agentes de IA (Claude o Codex, a elección de la organización) ayudan a relevar y ordenar los procesos y ejecutan el piloto de automatización, con candados y supervisión humana. Una persona responsable aprueba lo que no tiene vuelta atrás y revisa los resultados.

    Lo que te llevas

    • Mapa de tus procesos tal como funcionan de verdad.
    • Línea base medida: tiempos y errores de hoy.
    • Matriz de priorización: qué automatizar, qué asistir y qué no tocar.
    • Piloto en marcha con candados y aviso si deja de correr, más informe con números y guía de mantenimiento.

    Temario

    1. Semana 1

      Relevamiento de procesos

      Cómo funciona realmente cada proceso: quién hace qué, dónde se pierde tiempo y dónde hay errores.

      Qué vemos

      • Cómo contar un proceso paso a paso tal como es: el Excel paralelo, el WhatsApp con el cliente y la excepción de siempre.
      • Quién hace cada tarea, qué datos necesita y de dónde los saca, en una hoja que cualquiera pueda leer.
      • Dónde se pierde tiempo: cargar los mismos datos dos veces, esperar una aprobación o buscar un comprobante.
      • Dónde aparecen los errores: facturas con datos mal cargados, pagos duplicados o clientes que reciben dos veces el mismo aviso.

      Al terminar la semana: Tu equipo termina con el borrador del mapa de los procesos más repetitivos, contado por quienes los hacen.

    2. Semana 2

      Completar el mapa y medir

      Completamos el mapa y medimos cómo está la operación hoy, para poder comparar después.

      Qué vemos

      • Qué medir antes de tocar nada: cuánto tarda una tarea, cuántas veces se hace y cuántos errores se corrigen por semana.
      • Cómo medir sin cronometrar a nadie: una semana típica y registros que ya existen, como el mail o la planilla de pagos.
      • Cómo revisar el mapa con quienes hacen la tarea para corregir lo que la dirección no veía.
      • Cómo dejar la línea base escrita, para comparar al final con números propios y no con promesas.

      Al terminar la semana: Terminan con el mapa completo y la línea base de tiempos y errores, revisada por quienes hacen la tarea.

    3. Semana 3Tramo de seguridad

      Matriz y diseño del piloto con candados

      Decidimos con una matriz qué automatizar. El piloto lleva permisos mínimos, aviso si falla, registro y una persona responsable.

      Qué vemos

      • La matriz de tres columnas: qué automatizar, qué asistir con una persona al lado y qué no tocar nunca.
      • Ejemplos de qué no tocar: aprobar pagos, borrar clientes o contestar reclamos delicados sin revisión.
      • Los candados del piloto: permisos mínimos, datos de clientes que quedan afuera, claves guardadas aparte y quién aprueba lo irreversible.
      • Cómo te enteras si el piloto se detiene: aviso por mail o mensaje, registro de lo que hizo y una persona responsable.

      Al terminar la semana: Tu equipo termina con la matriz de priorización y el diseño del piloto con sus candados, aprobado por la dirección.

    4. Semana 4Tramo de seguridad

      Piloto: primera semana

      Puesta en marcha con agentes de IA y vigilancia cercana. Se revisa el registro de lo que hicieron y se corrigen desvíos.

      Qué vemos

      • Cómo se arranca chico: pocos casos reales, con una persona mirando cada resultado antes de darlo por bueno.
      • Cómo leer el registro del agente: qué hizo, con qué datos, cuándo y qué decidió por su cuenta.
      • Qué hacer si el piloto se equivoca: pausarlo, corregir el caso afectado y ajustar la instrucción o el permiso.
      • Cómo se anotan los desvíos de la semana para decidir qué se arregla antes de seguir.

      Al terminar la semana: Terminan con el piloto funcionando una semana completa, con su registro revisado y los desvíos corregidos.

    5. Semana 5

      Piloto, medición y cierre

      Medimos contra la línea base. Informe final, guía de mantenimiento y plan de lo que sigue.

      Qué vemos

      • Cómo comparar contra la línea base: tiempos, errores y trabajo que de verdad se liberó, sin inflar los resultados.
      • Qué hacer con lo que no funcionó: se anota y se descarta sin culpas, también es un resultado útil.
      • La guía de mantenimiento: quién revisa el piloto, qué mirar cada semana y cuándo cambiar una instrucción.
      • Cómo elegir el siguiente proceso y qué pasa si pide desarrollo a medida, que se presupuesta aparte.

      Al terminar la semana: Tu equipo termina con el informe final con números propios, la guía de mantenimiento y el plan de lo que sigue.

    Seguridad incluida en este programa

    • Permisos mínimos para cada agente del piloto: solo lo que necesita.
    • Claves y accesos fuera del chat y del código.
    • Una persona aprueba lo que no tiene vuelta atrás, como pagos o borrados.
    • Registro de lo que hace cada agente y aviso si el piloto deja de correr.
    • Datos sensibles de clientes: cuáles nunca entran al piloto.

    Lo que no se enseña ni se hace

    • No se hace contacto masivo sin consentimiento.
    • No se eliminan controles de pago.
    • No se promete recorte de personal: el objetivo es sacar tareas, no personas.

    Requisitos

    Que participen quienes hacen las tareas, además de la dirección. Si el piloto pasa a ser desarrollo a medida, se presupuesta aparte.

    Precio del programa completo con piloto, en pesos argentinos, hasta 12 participantes. Anticipo del 50% al confirmar, saldo al finalizar. No incluye el plan pago de Claude o Codex.

    E4Seguridad incluida

    Agentes de trabajo en tu equipo: permisos, supervisión y registro

    Incorpora agentes de IA al trabajo diario sin perder el control. Cada área sale con un agente propio funcionando y supervisado.

    Duración
    4 semanas
    Formato
    Hasta 15 participantes
    Con agentes
    Claude Code o Codex

    E4 · Temario

    Agentes de trabajo en tu equipo: permisos, supervisión y registro

    Para quién: Jefes de área, administración, atención al cliente, finanzas y equipos de operaciones de pymes y organizaciones medianas.

    Cómo trabajan los agentes de IA: Cada área configura su propio agente de trabajo (Claude o Codex, a elección de la organización, en sus propias cuentas). El agente hace tareas acotadas; una persona decide qué se le delega, aprueba lo importante y revisa lo que hizo.

    Lo que te llevas

    • Un agente de trabajo por área, funcionando y supervisado.
    • Mapa de tareas: qué se delega, qué se revisa y qué no se delega.
    • Matriz de permisos y aprobaciones por rol.
    • Política de uso de una página y guía para cuando el agente se equivoca.

    Temario

    1. Semana 1

      Qué tareas se delegan

      Cada área lista sus tareas y decide cuáles pasan a un agente, cuáles se revisan y cuáles no se delegan. Se elige la herramienta.

      Qué vemos

      • Cómo listar las tareas de un área con ejemplos reales: resumir reclamos, preparar borradores de respuesta, ordenar comprobantes.
      • Tres cajones: delegar, delegar con revisión y no delegar, como mandar un pago o contestar a un cliente enojado.
      • Cómo elegir entre Claude y Codex: qué cuenta tiene el área, qué prefiere el equipo y qué costo asume la organización.
      • Cómo escribir las instrucciones de trabajo del agente, igual que se las explicarías a una persona que recién llega.

      Al terminar la semana: Cada área termina con su mapa de tareas en tres cajones y la herramienta elegida para su agente.

    2. Semana 2Tramo de seguridad

      Permisos mínimos y quién aprueba

      Permisos mínimos por rol, qué datos nunca se le dan al agente y quién aprueba cada acción importante.

      Qué vemos

      • Permisos mínimos con un ejemplo: el agente de atención lee la bandeja de reclamos, pero no ve sueldos ni cuentas bancarias.
      • Qué datos nunca se le dan: claves, datos de tarjetas, documentos de identidad e información del personal.
      • Dónde se guardan las claves para que no queden escritas en el chat ni en un documento compartido.
      • La matriz de aprobaciones: quién autoriza antes de que el agente envíe un mail, pague o borre algo.

      Al terminar la semana: Cada área termina con su matriz de permisos y aprobaciones por rol, revisada por su jefe de área.

    3. Semana 3Tramo de seguridad

      Registro y revisión del trabajo

      El agente deja registro de lo que hace. Practican cómo revisar su trabajo, con una lista de chequeo y una segunda persona.

      Qué vemos

      • Qué registro deja el agente: tareas hechas, datos que tocó y qué pidió que una persona aprobara.
      • La lista de chequeo para revisar su trabajo: cifras que coinciden, nombres correctos y nada inventado.
      • Por qué revisa una segunda persona: quien pidió la tarea tiende a confiar en el resultado sin mirarlo bien.
      • Cómo detectar un dato inventado: pedirle de dónde lo sacó y cotejarlo con el documento original.

      Al terminar la semana: Cada área termina con su lista de chequeo y un ciclo de revisión probado con trabajo real del agente.

    4. Semana 4Tramo de seguridad

      Cuando el agente se equivoca

      Qué hacer ante un error: cortar, avisar y corregir. Cierre con la política de uso de una página y cada agente en marcha.

      Qué vemos

      • Qué es un error grave y qué uno menor: enviar un mail al cliente equivocado no es lo mismo que una frase mal redactada.
      • Los tres pasos ante un error: cortar (quitar permisos o pausar), avisar a quien corresponda y corregir lo que ya salió.
      • Cómo se aprende del error: se anota qué pasó y se ajusta la instrucción, el permiso o la revisión.
      • Cómo queda la política de uso de una página: qué se delega, quién aprueba y a quién se avisa.

      Al terminar la semana: Tu equipo termina con la política de uso de una página y un agente por área funcionando, con su guía para errores.

    Seguridad incluida en este programa

    • Permisos mínimos por rol: el agente solo puede lo que su tarea necesita.
    • Datos que nunca se le dan al agente, y claves fuera del chat.
    • Quién aprueba qué antes de enviar, pagar o borrar.
    • Registro de lo que hace el agente y revisión por otra persona.
    • Qué hacer cuando se equivoca: cortar, avisar y corregir.

    Lo que no se enseña ni se hace

    • No se conectan agentes a sistemas ni a datos reales sin autorización escrita de la dirección.
    • No se entregan agentes con permisos amplios "para que funcione": siempre los mínimos.
    • No incluye asesoramiento legal ni pruebas de intrusión de red.

    Requisitos

    Un plan pago de Claude o de Codex por área, a cargo de la organización. No hace falta saber programar.

    Precio del programa completo, en pesos argentinos, hasta 15 participantes. Anticipo del 50% al confirmar, saldo al finalizar. No incluye el plan pago de Claude o Codex.

    Programas de seguridad informática

    E1Seguridad

    Simulacro: el día que la IA juega en contra

    La dirección vive un incidente con IA en una jornada con reloj y sale con un protocolo de una página, probado y con responsables.

    Duración
    2 semanas de preparación + jornada de 4 a 6 h
    Formato
    Hasta 25 participantes
    Con agentes
    Claude Code o Codex

    E1 · Temario

    Simulacro: el día que la IA juega en contra

    Para quién: Dueños, gerencia, finanzas, administración y atención al cliente de organizaciones de 20 a 300 personas.

    Cómo trabajan los agentes de IA: Un agente de IA (Claude o Codex, a elección de la organización, en sus propias cuentas) arma los escenarios en texto, lleva la línea de tiempo y registra cada decisión durante el simulacro. Las personas deciden y verifican; el agente no actúa sobre sistemas reales.

    Lo que te llevas

    • Protocolo de incidente de una página: quién decide qué y en qué orden.
    • Política de verificación de pagos: doble firma, cambio de CBU por un segundo canal y palabra clave.
    • Matriz de responsables para las primeras dos horas.
    • Plan a 30 días con tareas y dueños, y devolución escrita a los 7 días.

    Temario

    1. Preparación

      Mapa de quién autoriza qué

      Entrevista y mapa de quién autoriza pagos y cambios de datos. El agente ayuda a redactar 3 escenarios a medida de tu operación.

      Qué vemos

      • Quién puede hoy autorizar un pago, cambiar el CBU de un proveedor o dar de alta un dato bancario, y quién se entera después.
      • Por dónde se cuela una urgencia: un mensaje que dice ser del dueño, el mail del proveedor de siempre o un llamado "del banco".
      • Cómo el estudio arma los tres escenarios con situaciones de tu rubro, sin usar nombres ni datos reales de tu gente.
      • Qué roles hacen falta en la sala el día del simulacro y quién cubre a quién si alguien falta.

      Al terminar la semana: Tu equipo termina con el mapa de autorizaciones y los tres escenarios aprobados por la dirección, listos para la jornada.

    2. Jornada 1Tramo de seguridad

      Verificar antes de actuar

      Verificación por otro canal, palabra clave interna, doble firma y política de cambio de CBU. Se practica con pedidos urgentes falsos.

      Qué vemos

      • Por qué un pedido urgente que "suena igual a tu jefe" no alcanza: qué se pregunta y a qué número conocido se vuelve a llamar.
      • Cómo funciona una palabra clave interna: quién la sabe, cada cuánto cambia y por qué nunca se escribe en el chat.
      • Doble firma: qué montos y qué cambios la exigen, y cómo se hace sin frenar el día a día.
      • Práctica con pedidos falsos por escrito: un mensaje que dice ser del dueño pidiendo cambiar el CBU de un proveedor y un mail de cobranzas.

      Al terminar la semana: Terminan con una política de verificación de pagos redactada, probada con pedidos falsos y con cada paso asignado a una persona.

    3. Jornada 2Tramo de seguridad

      Las primeras dos horas

      Qué apagar primero, qué evidencia guardar antes de avisar y a quién llamar. Incluye qué hacer si el agente de IA hizo algo que no debía.

      Qué vemos

      • Qué apagar primero: cerrar sesiones, cambiar las claves del correo y avisar al banco, antes de ponerse a investigar.
      • Qué evidencia guardar antes de borrar o reiniciar: mails originales, capturas, horarios y quién hizo qué.
      • A quién llamar y en qué orden: banco, soporte técnico externo, seguro, asesor legal y la persona que decide.
      • Si un agente de IA hizo algo que no debía: cómo frenarlo, qué cuenta desconectar y cómo reconstruir lo que hizo.

      Al terminar la semana: Tu equipo termina con la lista de las primeras dos horas: qué se hace, en qué orden y quién lo hace.

    4. Jornada 3Tramo de seguridad

      Simulacro con reloj

      Los tres escenarios en vivo, con roles reales. El agente registra la línea de tiempo y cada decisión queda anotada.

      Qué vemos

      • Cada escenario llega por partes y con reloj: primero un mensaje raro, luego una urgencia y luego una consecuencia que ya ocurrió.
      • Cada persona actúa en su rol real, con el cargo y la presión que tendría un día cualquiera.
      • El agente lleva la línea de tiempo: qué se supo, cuándo y qué se decidió, sin actuar sobre ningún sistema real.
      • Al final se revisa dónde se perdió tiempo, qué se decidió sin información y qué faltó.

      Al terminar la semana: Terminan con la línea de tiempo de los tres escenarios y una lista de fallas detectadas, ordenadas por urgencia.

    5. Jornada 4

      Qué comunicar y protocolo final

      Qué decir a clientes, proveedores y banco, y cuándo. Redactamos juntos el protocolo de una página y repartimos el plan a 30 días.

      Qué vemos

      • Qué decir a clientes, proveedores y banco: con qué palabras, quién lo dice y en qué momento, sin prometer lo que aún no sabes.
      • Cuándo avisar y cuándo esperar, y por qué un mensaje apurado puede empeorar el problema.
      • Cómo se escribe un protocolo de una página que cualquiera entienda con la tensión de un incidente.
      • Cómo queda el plan a 30 días: tareas chicas, con nombre y fecha, y la devolución escrita a los 7 días.

      Al terminar la semana: Tu equipo termina con el protocolo de una página redactado y el plan a 30 días con responsables y fechas.

    Seguridad incluida en este programa

    • Pedidos urgentes de dinero: verificación por un segundo canal antes de pagar.
    • Palabra clave interna y doble firma para pagos y cambios de CBU.
    • Qué evidencia guardar y qué apagar primero ante un incidente.
    • Qué hacer si un agente de IA hizo algo que no pediste.
    • Quién comunica qué, y cuándo, a clientes, proveedores y banco.

    Lo que no se enseña ni se hace

    • No se clonan voces ni rostros de personas reales. La demostración usa la voz del instructor, con su consentimiento, en un entorno cerrado.
    • No se envía phishing a tus empleados sin autorización escrita y aviso previo a la dirección.
    • No incluye asesoramiento legal ni pruebas de intrusión de red.

    Requisitos

    Que asistan quienes autorizan pagos y cambios de datos, y quienes atienden al cliente. No hace falta saber de tecnología.

    Precio del programa completo, en pesos argentinos, hasta 25 participantes. Anticipo del 50% al confirmar, saldo al finalizar. No incluye el plan pago de Claude o Codex.

    E2Seguridad

    Inventario y red team de la IA que su organización ya usa

    Descubre qué IA usa cada área, con qué datos y qué puede hacer cada bot, y pruébalo con permiso.

    Duración
    3 semanas
    Formato
    Hasta 15 participantes en talleres
    Con agentes
    Claude Code o Codex

    E2 · Temario

    Inventario y red team de la IA que su organización ya usa

    Para quién: Dirección, administración, tecnología y responsables de áreas de organizaciones donde la IA se adoptó área por área.

    Cómo trabajan los agentes de IA: Los agentes de IA (Claude o Codex, a elección de la organización) ayudan a ordenar el inventario y a preparar pruebas autorizadas sobre tus propios bots y conectores. Una persona del estudio revisa cada hallazgo, y otra de tu organización aprueba qué se prueba.

    Lo que te llevas

    • Inventario de herramientas de IA, cuentas, datos y personas.
    • Mapa de flujos de datos: qué sale hacia dónde.
    • Informe de hallazgos priorizados de las pruebas sobre tus bots, conectores y agentes.
    • Política de IA de una página y rutina trimestral para mantenerla al día.

    Temario

    1. Semana 1

      Taller de inventario

      Qué IA usa cada área, con qué cuentas y con qué datos. Plantilla de inventario y primer mapa de flujos de datos.

      Qué vemos

      • Cómo preguntar sin generar miedo: qué IA usas, con qué cuenta (personal o de la organización) y qué le pegas.
      • Cómo anotar qué herramienta de IA usa cada área y con qué datos: planillas de clientes, contratos, facturas.
      • La IA que apareció sola: funciones de IA dentro del correo, el CRM o el sistema de facturación que nadie activó a propósito.
      • Cómo dibujar el mapa de flujos: de dónde sale cada dato, a qué servicio llega y quién puede verlo.

      Al terminar la semana: Tu equipo termina con el inventario de IA por área completo y un primer mapa de hacia dónde viajan los datos.

    2. Semana 2Tramo de seguridad

      Permisos y pruebas autorizadas

      Revisión de permisos y configuraciones, y pruebas adversariales autorizadas por escrito sobre los agentes y bots que ya tienes.

      Qué vemos

      • Qué puede leer, escribir o enviar cada bot o conector: el asistente que contesta mails quizá también podría borrarlos.
      • Cuentas personales conectadas a datos de la organización y qué pasa cuando esa persona se va.
      • Qué es una prueba adversarial, explicada simple: intentar engañar a tu propio bot con un texto malicioso para ver si obedece.
      • Cómo se autoriza una prueba por escrito: qué se prueba, qué no, quién aprueba y qué se hace si algo falla.

      Al terminar la semana: Tu equipo termina con los permisos revisados y las pruebas autorizadas por escrito, siempre sobre tus propios bots y conectores.

    3. Semana 3Tramo de seguridad

      Hallazgos, política y rutina

      Hallazgos priorizados y arreglos. Redactamos la política de IA de una página y diseñamos la rutina trimestral.

      Qué vemos

      • Cómo se prioriza un hallazgo: qué es grave porque toca dinero o datos de clientes y qué puede esperar.
      • Arreglos concretos: sacar permisos de más, separar cuentas personales, cambiar claves y retirar datos que no deberían estar.
      • Qué significa "no verificado" y por qué es mejor admitirlo que dar por seguro algo que no se pudo probar.
      • La política de IA de una página: qué se puede pegar, qué no, quién autoriza herramientas nuevas y cada cuánto se revisa.

      Al terminar la semana: Terminan con el informe de hallazgos priorizados, la política de IA de una página y la rutina trimestral con fechas.

    Seguridad incluida en este programa

    • Qué datos se pegan hoy en una IA y cuáles no deberían pegarse nunca.
    • A qué cuenta apunta cada conector y qué puede leer o escribir cada bot.
    • Pruebas contra tus propios agentes, solo con autorización escrita.
    • Lo que no se pudo verificar queda marcado como "no verificado".
    • Los hallazgos graves se informan primero a quien decide.

    Lo que no se enseña ni se hace

    • Las pruebas se hacen solo sobre sistemas tuyos y con autorización escrita.
    • No incluye pruebas de intrusión de red, certificaciones ni asesoramiento legal.
    • Lo que un proveedor no autoriza probar no se prueba: queda como "no verificado".

    Requisitos

    Una persona que conozca las cuentas y herramientas de cada área, y autorización escrita de la dirección. No hace falta programar.

    Desde $ 6.500.000, en pesos argentinos, hasta 15 participantes en talleres. Si el inventario es grande, se presupuesta por bloques. Anticipo del 50% al confirmar, saldo al finalizar.

    E5Seguridad

    Seguridad informática para pymes, con agentes de guardia

    Ordena la seguridad de tu pyme sin área de sistemas. Agentes de guardia revisan cada semana una lista de chequeo y una persona aprueba.

    Duración
    6 semanas
    Formato
    Hasta 15 participantes
    Con agentes
    Claude Code o Codex

    E5 · Temario

    Seguridad informática para pymes, con agentes de guardia

    Para quién: Dueños, gerencia, administración y finanzas de pymes sin área de sistemas, y la persona que hoy "se encarga de la computación".

    Cómo trabajan los agentes de IA: Los agentes de guardia (Claude o Codex, a elección de la organización) revisan cada semana una lista de chequeo y reportan a una persona. Esa persona aprueba cualquier cambio. Los agentes solo leen y avisan; no modifican nada por su cuenta.

    Lo que te llevas

    • Inventario de activos y accesos de tu organización.
    • Claves, doble factor y copias de seguridad probadas con una restauración real.
    • Protocolo de incidente de una página y guía de estafas con IA para tu equipo.
    • Agentes de guardia funcionando, con su lista de chequeo semanal y la rutina trimestral.

    Temario

    1. Semana 1Tramo de seguridad

      Inventario de activos y accesos

      Qué equipos, cuentas y servicios tienes, quién accede a cada uno y a quién se le quitó el acceso al irse.

      Qué vemos

      • Cómo listar equipos, cuentas de correo, bancos, sistemas y servicios en la nube sin que se escape nada.
      • Quién tiene acceso a qué: la cuenta que comparten tres personas y el usuario de alguien que ya se fue.
      • Cómo quitar accesos cuando alguien deja la organización: una lista corta de salida que se usa siempre.
      • Qué cuenta haría más daño si se pierde: el correo del dueño, el banco o el sistema de facturación.

      Al terminar la semana: Tu equipo termina con el inventario de activos y accesos, y con la lista de accesos viejos para dar de baja.

    2. Semana 2Tramo de seguridad

      Claves y doble factor

      Gestor de claves, doble factor en las cuentas críticas y cuentas compartidas bajo control. Se aplica en tu organización, con tu equipo.

      Qué vemos

      • Qué es un gestor de claves y por qué es mejor que la libreta, el Excel o el papelito pegado al monitor.
      • Doble factor explicado simple: además de la clave, una confirmación en el celular. Qué cuentas lo necesitan primero.
      • Cuentas compartidas: cómo pasar de una clave que sabe todo el mundo a accesos propios o a un uso controlado.
      • Cómo se aplica con tu equipo en la sala, cuenta por cuenta, empezando por el correo y el banco.

      Al terminar la semana: Tu equipo termina con el gestor de claves en uso y el doble factor activado en las cuentas más críticas.

    3. Semana 3Tramo de seguridad

      Copias que se restauran

      Qué se copia, dónde y cada cuánto. Se hace una restauración de prueba. Se ordenan las actualizaciones de equipos y programas.

      Qué vemos

      • Qué copiar: planillas, facturación, fotos y documentos. Los programas se pueden reinstalar y no son la prioridad.
      • Por qué conviene tener más de una copia en lugares distintos, una de ellas fuera de la oficina y sin conexión permanente.
      • Una restauración de prueba real: recuperar un archivo borrado y ver cuánto tarda, porque una copia sin probar no es una copia.
      • Actualizaciones: quién las aprueba, cada cuánto y qué hacer con el equipo viejo que ya no las recibe.

      Al terminar la semana: Terminan con un plan de copias escrito, una restauración de prueba hecha y un calendario de actualizaciones.

    4. Semana 4Tramo de seguridad

      Correo, phishing y estafas con IA

      Cómo reconocer phishing, voz clonada, deepfake y fraude del CEO. Verificación por un segundo canal y palabra clave.

      Qué vemos

      • Cómo reconocer un mail falso hoy: sin faltas de ortografía, con el logo correcto y un pedido que parece razonable.
      • Estafas con voz clonada, videos falsos y fraude del CEO: cómo suenan y qué pregunta rompe el engaño.
      • La regla de oro: ante un pedido de dinero o de datos, se verifica por otro canal ya conocido, nunca respondiendo al mismo mensaje.
      • La palabra clave interna y qué hacer si alguien ya hizo clic o pagó. La demostración usa la voz del instructor, con su consentimiento.

      Al terminar la semana: Tu equipo termina con una guía de estafas con IA de una página y la palabra clave interna acordada.

    5. Semana 5Tramo de seguridad

      Protocolo de incidente y agentes de guardia

      Redactamos el protocolo de una página y configuramos los agentes de guardia con su lista de chequeo semanal y una persona que aprueba.

      Qué vemos

      • Cómo se escribe el protocolo de incidente de una página: qué apagar, a quién llamar y quién decide.
      • Qué es un agente de guardia: un asistente que cada semana repasa una lista y te cuenta qué encontró.
      • Qué revisa la lista semanal: cuentas sin doble factor, copias que no corrieron, equipos sin actualizar y accesos de personas que se fueron.
      • Por qué solo lee y avisa: los cambios los aprueba una persona y cada revisión queda registrada.

      Al terminar la semana: Tu equipo termina con el protocolo escrito y los agentes de guardia configurados, con la persona que aprueba ya definida.

    6. Semana 6

      Primer reporte y rutina trimestral

      Revisamos el primer reporte de los agentes, ajustamos y cerramos con la rutina trimestral para sostenerlo sin nosotros.

      Qué vemos

      • Cómo leer el primer reporte: qué es urgente, qué puede esperar y qué fue un falso aviso.
      • Cómo ajustar la lista de chequeo para que avise lo que importa sin llenar la bandeja de ruido.
      • La rutina trimestral: qué se revisa cada tres meses, quién lo hace y cómo se deja constancia.
      • Cómo seguir sin el estudio: qué hacer si cambia la persona responsable o se suma una herramienta nueva.

      Al terminar la semana: Terminan con el primer reporte revisado, la lista de chequeo ajustada y la rutina trimestral con responsables.

    Seguridad incluida en este programa

    • Agentes de guardia con permisos de solo lectura: revisan y avisan, no cambian nada.
    • Una persona aprueba cada cambio que proponga un agente.
    • Claves y datos sensibles fuera de lo que ve el agente.
    • Registro de cada revisión semanal, guardado y revisable.
    • Doble factor y palabra clave interna ante pedidos urgentes de dinero.

    Lo que no se enseña ni se hace

    • No incluye pruebas de intrusión de red, certificaciones ni asesoramiento legal.
    • No se clonan voces de personas reales: la demostración usa la voz del instructor, con su consentimiento.
    • No se envía phishing a tus empleados sin autorización escrita y aviso previo a la dirección.

    Requisitos

    Una persona responsable que apruebe los cambios y un plan pago de Claude o de Codex a cargo de la organización. No hace falta saber de sistemas.

    Precio del programa completo, en pesos argentinos, hasta 15 participantes. Anticipo del 50% al confirmar, saldo al finalizar. No incluye el plan pago de Claude o Codex.

    ¿Prefieres algo más corto? Tenemos un taller de media jornada (4 h) sobre un tema puntual: $ 1.900.000. Consultar por el taller (se abre en una pestaña nueva)

    Seguridad

    La seguridad no es una capacitación aparte: está en todas

    Cuando un agente de IA trabaja por ti, puede filtrar una clave, borrar datos o hacer algo que no pediste. Por eso cada capacitación tiene su tramo de seguridad, y hay capacitaciones específicas para quien quiere profundizar.

    • Permisos mínimos: el agente solo puede lo que necesita.
    • Claves y secretos fuera del chat y del código.
    • Una persona aprueba lo que no tiene vuelta atrás.
    • Registro de lo que hizo el agente y revisión por otra persona.
    • Prácticas siempre en un laboratorio o en tu propio sistema, nunca en el de otros.

    Enseñamos a defender, no a atacar. No damos instrucciones para vulnerar sistemas ajenos, clonar voces de personas reales ni armar engaños.

    Preguntas frecuentes

    Antes de anotarte

    Hablemos

    Cuéntanos tu caso

    Te ayudamos a elegir la capacitación o a armar el programa para tu equipo. Sin compromiso.